WordPressは世界中で広く使われているぶん、悪意のある攻撃の対象にもなりやすいという側面があります。個人ブログだから狙われないだろうと考えるのは危険です。
対策と聞くと難しそうに感じるかもしれませんが、基本を押さえるだけでもリスクは大きく下げられます。
この記事では、WordPressが狙われやすい理由と、初心者でもすぐに実践できる基本の対策を、チェックリストとあわせて解説します。WordPress公式の考え方と、当サイトの実際の設定も、紹介します。
- WordPressは利用者が多いぶん、攻撃の手口も研究され尽くしている。
- ログイン情報の管理と更新作業だけでも、リスクは大きく下がる。
- セキュリティ専門のプラグインやサービスを使うと、対策の手間を減らせる。
- 当サイトは、サーバーのWAFと、SiteGuard WP Pluginを使い、不要なプラグインは増やさない運用。WAFが記事の保存を誤って拒否したときの対処も、実例で紹介する。
WordPressが狙われやすい理由
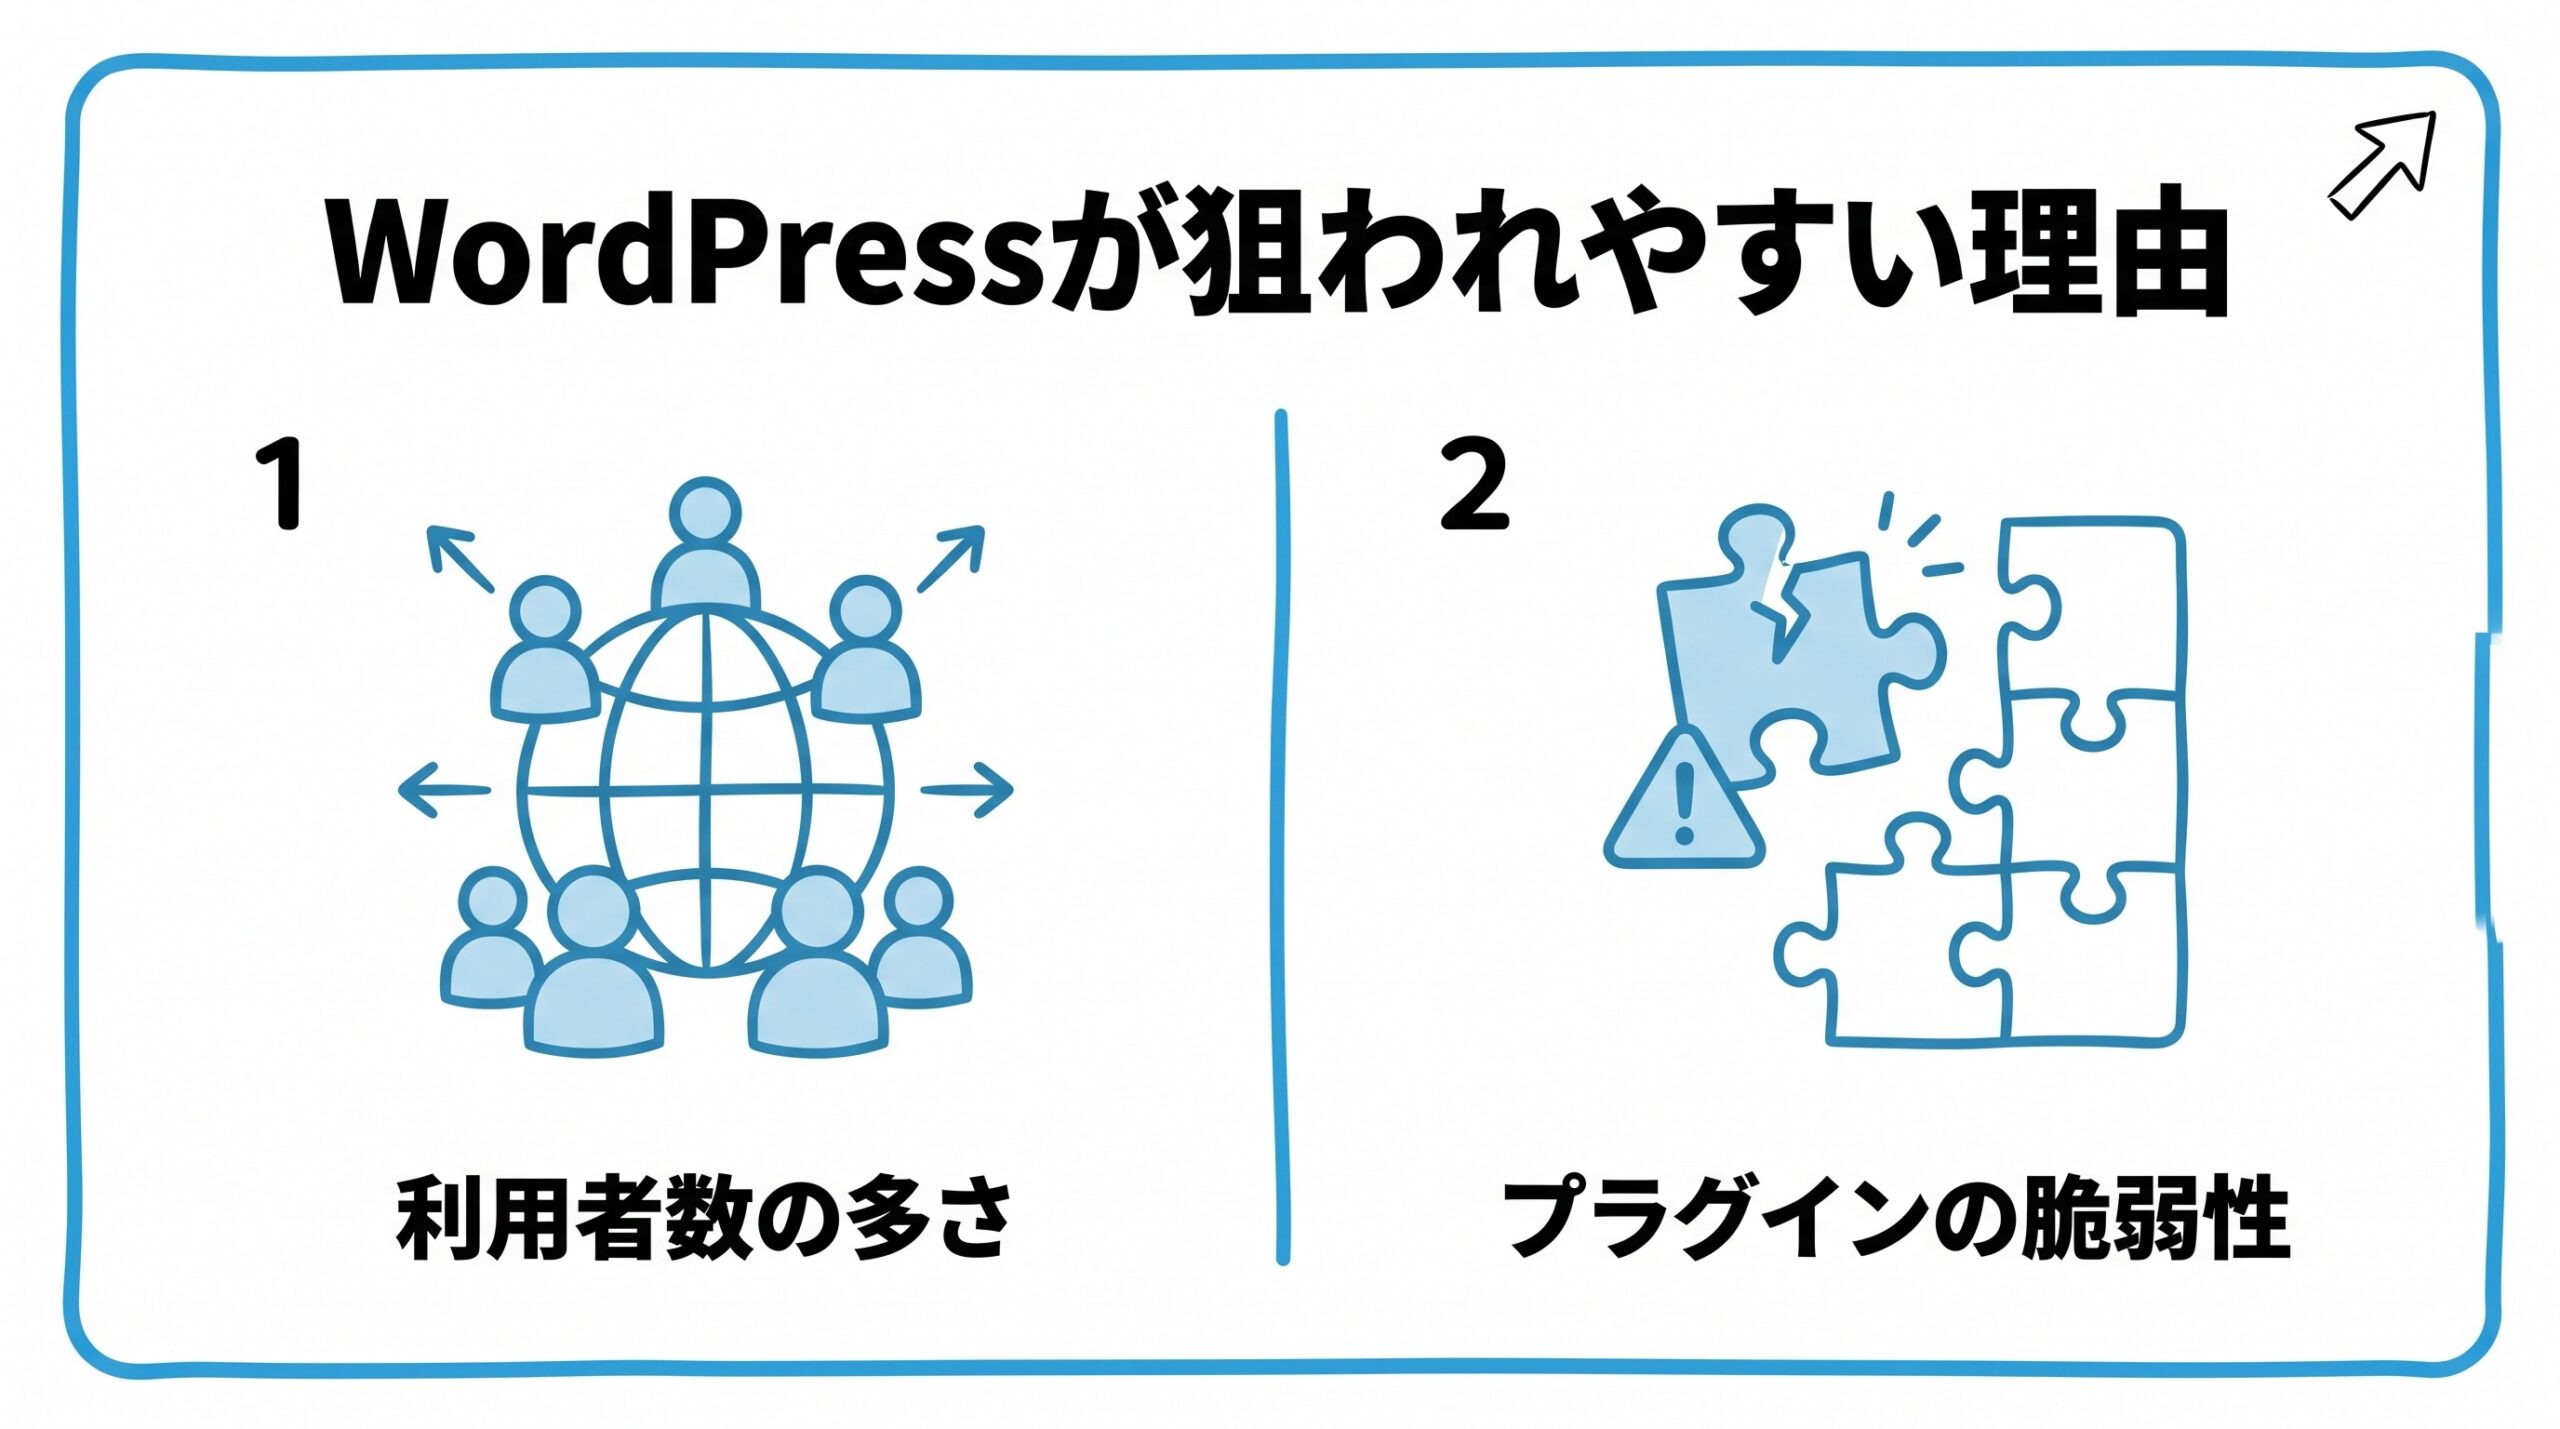
- 利用者数の多さ
- プラグインの脆弱性
利用者数の多さ
WordPressは世界中の多くのサイトで使われているソフトウェアです。利用者が多いということは、攻撃を仕掛ける側から見ても「効率よく標的を見つけやすい」ということを意味します。
個人ブログのアクセス数が少なくても、自動化されたプログラムによる無差別な攻撃の対象になることは珍しくありません。
攻撃者は、特定のサイトを狙うというより、弱点のあるサイトを機械的に探していることが多いです。
プラグインの脆弱性
WordPress本体だけでなく、追加で導入するプラグインやテーマに脆弱性(セキュリティ上の弱点)が見つかることがあります。
使っていないプラグインを放置していると、気づかないうちに攻撃の入り口になってしまう可能性があります。
プラグインは便利ですが、入れすぎると管理が大変になります。本当に必要なものだけを、厳選して使いましょう。
今すぐできるWordPressのセキュリティ対策
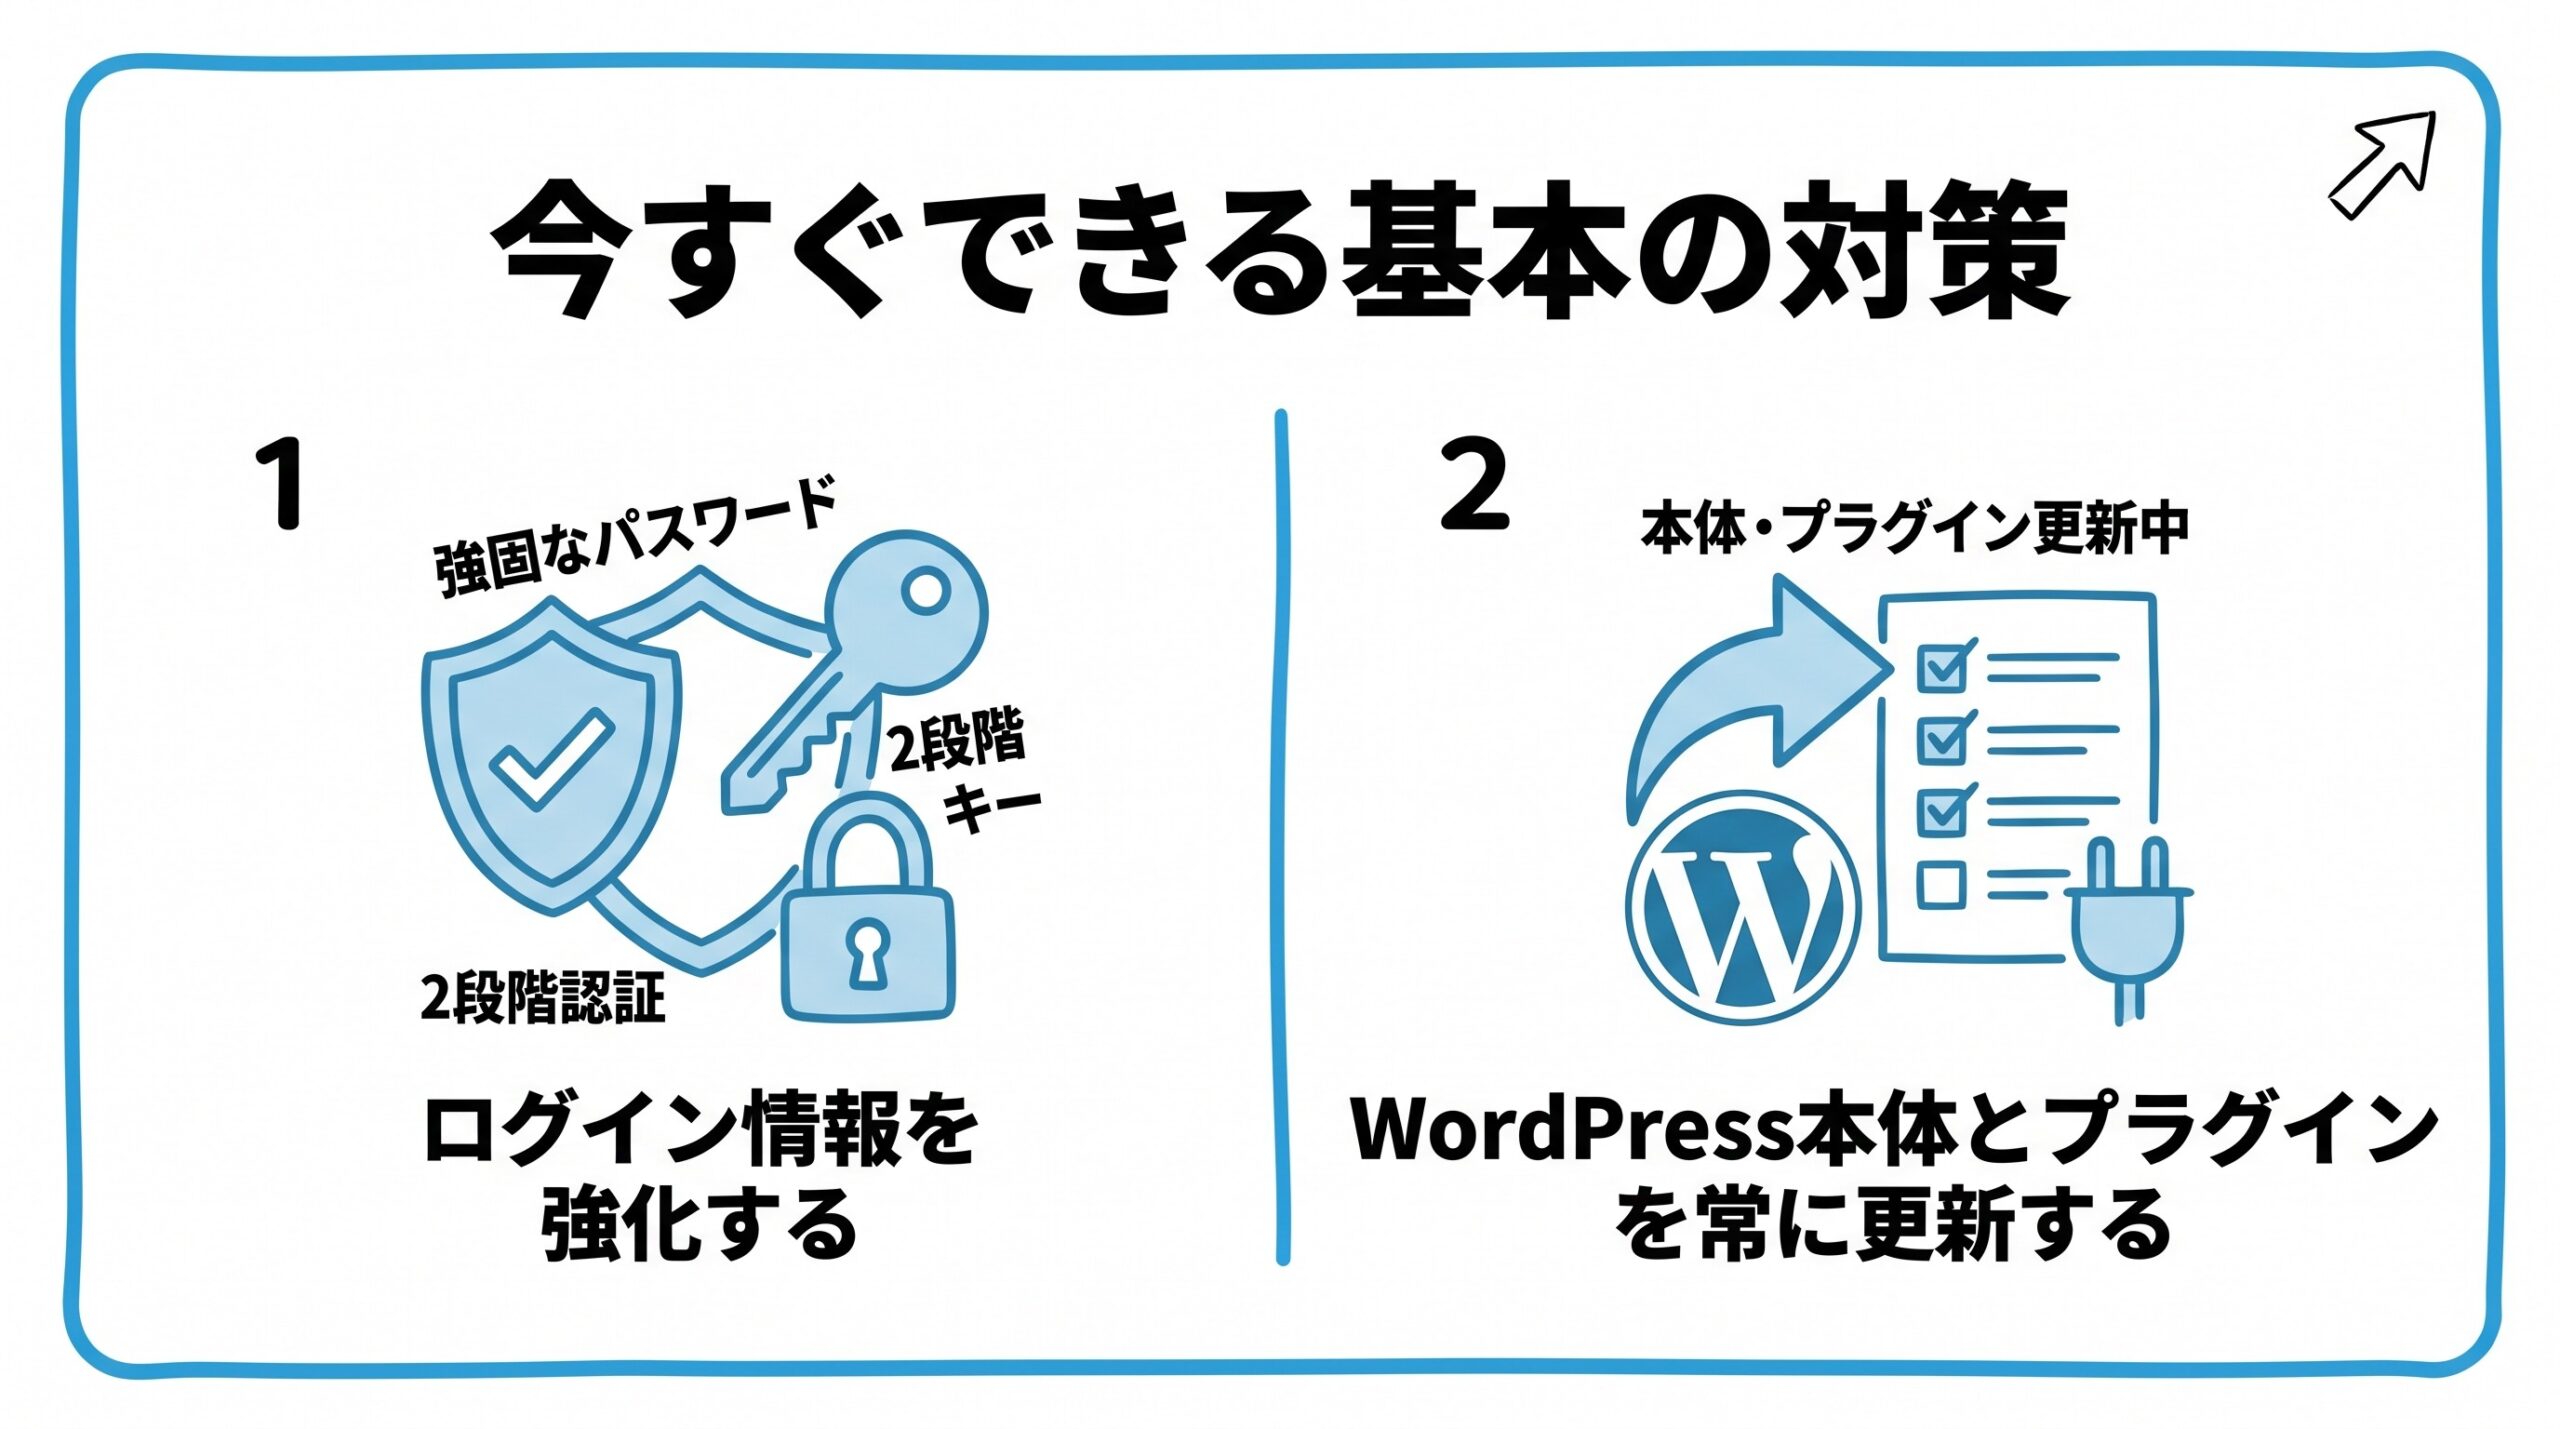
- ログイン情報を強化する
- WordPress本体とプラグインを常に更新する
ログイン情報を強化する
管理画面のユーザー名を「admin」のような推測されやすいものから変更し、パスワードは英数字と記号を組み合わせた複雑なものに設定しましょう。
可能であれば、ログイン時に二段階認証(パスワードに加えてもう一つの確認を行う仕組み)を導入すると、より安全性が高まります。
パスワードは、他のサービスと使い回さないことも大切です。パスワード管理ツールを使うと、複雑なパスワードも、無理なく管理できます。
WordPress本体とプラグインを常に更新する
WordPress本体やプラグインには、脆弱性が見つかるたびに修正版が配布されます。更新の通知が来たら、できるだけ早めに適用することが基本の対策になります。
使っていないプラグインやテーマは、無効化するだけでなく削除しておくと、余計なリスクを減らせます。
WordPress公式が示している基本
WordPressの公式ドキュメント(セキュリティの強化)では、次のような点が挙げられています。
- WordPress本体を、定期的に更新する(脆弱性が見つかると、古いバージョンは狙われやすくなる)
- 推測されにくいパスワードを使い、管理者のユーザー名に「admin」のような推測しやすい名前を避ける
- 二要素認証(パスワードに加えて、もう1つの確認を行う仕組み)を有効にする
- 使っていないプラグインは削除し、信頼できる配布元のプラグインやテーマだけを使う
- データベースを含む、定期的なバックアップを取る
- 管理画面の通信は、HTTPS(暗号化された通信)で守る
このとおり、特別な道具より、更新・パスワード・不要なものの削除・バックアップという、基本の積み重ねが中心です。
更新の前には、念のため、バックアップを取っておくと安心です。WordPressのバックアップ方法で詳しく解説しています。
| 対策 | 難易度 | 効果 |
|---|---|---|
| ログイン情報の強化 | 低い | 不正ログインのリスクを大きく下げる |
| 定期的な更新 | 低い | 既知の脆弱性を突かれるリスクを下げる |
| セキュリティプラグインの導入 | 中程度 | 不正アクセスの検知・防御を自動化できる |
セキュリティサービスに頼るという選択肢
- セキュリティ診断・監視サービス
- 導入前に確認しておきたいこと
セキュリティ診断・監視サービス
自分だけで対策を続けるのが不安な場合、サイトを定期的に診断し、不審な動きを監視してくれるセキュリティサービスを利用する方法もあります。
こうしたサービスを使うと、専門知識がなくても一定水準の対策を維持しやすくなります。
ただし、サービスを使っていても、ログイン情報の管理や更新といった基本の対策は、自分で続ける必要があります。
「WAF」と「セキュリティプラグイン」は、役割がちがう
WAF(ワフ)は、サイトに届く通信の中身を見て、攻撃のような通信を、入口で止める仕組みです。レンタルサーバー側で動いているものが多く、ConoHa WINGにも、WAFの設定があります。
一方、SiteGuard WP Pluginのようなセキュリティプラグインは、WordPressの中で動き、ログインの回数制限や、管理画面へのアクセス制限などを担当します。公式のプラグイン紹介では、ログインロック・画像認証・ログインアラートなどの機能が説明されています。
どちらか1つに任せるのではなく、役割を分けて、重ねて使うのが基本です。
導入前に確認しておきたいこと
サービスによって、監視の範囲や対応してくれる内容が異なります。無料プランと有料プランで対応範囲が大きく変わることもあるため、契約前に内容をよく確認しましょう。
個人ブログの規模であれば、まずは無料でできる基本対策を徹底したうえで、必要に応じて有料サービスの導入を検討するという順序がおすすめです。
契約するときは、料金だけでなく、対応してくれる内容と、困ったときの連絡方法も、確認しておきましょう。
※本リンクはアフィリエイトリンクです。
セキュリティ対策って、一度やればもう安心なの?
残念ながら一度きりでは終わらないんだ。攻撃の手口も日々変わっていくから、更新と見直しを続けることが大切だよ。
最新の脆弱性情報と、更新の確認(IPAの注意喚起)
- IPAの注意喚起(2026年7月22日)の要点
- 当サイトの更新の状況
ここでは、WordPressの脆弱性について、IPA(情報処理推進機構)の注意喚起と、当サイトの更新の状況を紹介します(2026年10月8日に確認)。
IPAの注意喚起(2026年7月22日)の要点
- WordPress 6.9.0〜6.9.4と、7.0.0〜7.0.1が、影響を受ける(6.8系の一部も対象)
- 修正版は、6.9系が6.9.5、7.0系が7.0.2、6.8系が6.8.6
- 悪用が確認されていて、影響を受けるサイトは、直ちに更新することが推奨されている
- WordPress.orgは、影響を受けるバージョンに、自動更新による強制更新を有効にした。ただし、環境や設定によっては、自動更新が無効だったり、失敗したりする可能性がある
- 管理画面でバージョンを確認し、更新されていなければ、手動で更新する
当サイトの更新の状況
| 項目 | 確認した内容 |
|---|---|
| WordPressのバージョン | 7.1.3(管理画面の「更新」で、「最新バージョンのWordPressをお使いです」と表示) |
| 確認の場所 | 管理画面の「ダッシュボード」→「更新」 |
脆弱性への備えの基本は、本体・プラグイン・テーマを、最新の状態に保つことです。更新の知らせが出たら、後回しにせず、まずバックアップを取ってから、更新しましょう。
当サイトのセキュリティ設定と、誤検知への対処の実例
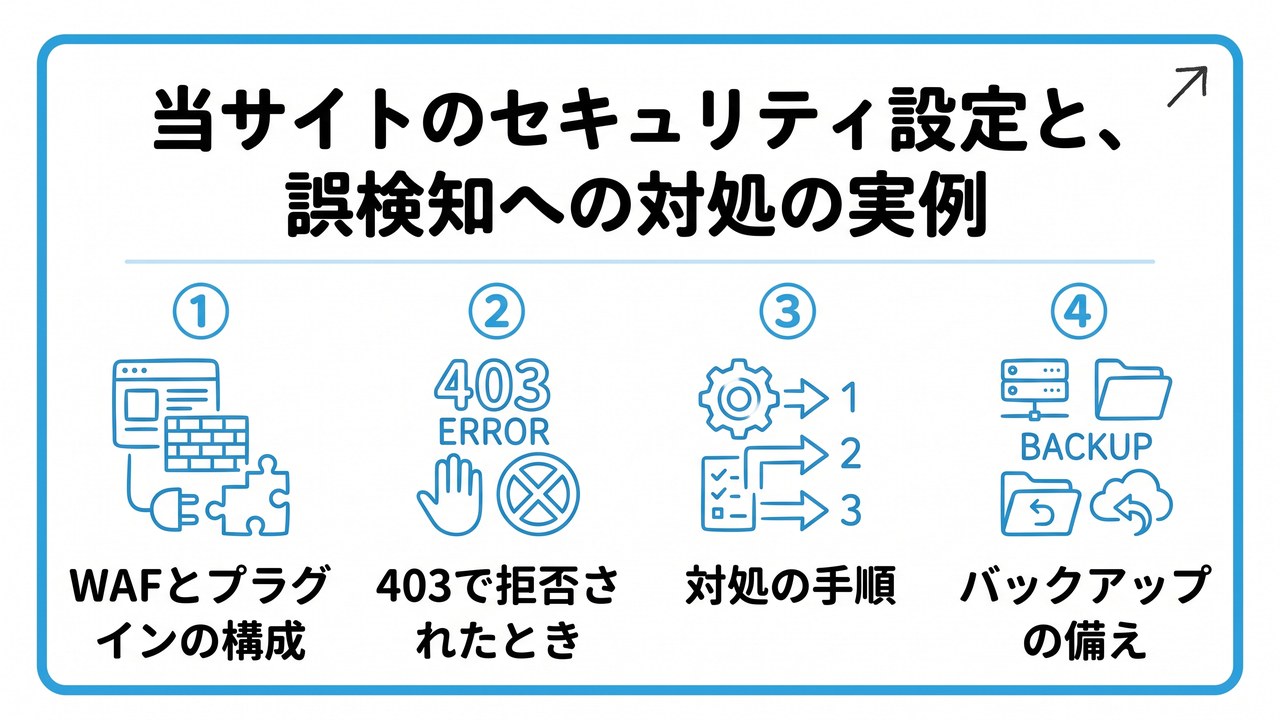
- 当サイトの構成(2026年10月7日に確認)
- 記事の保存が403で拒否されたとき
- 誤検知への対処の手順
- バックアップと復元の備え
ここでは、当サイト(伸びるSEO入門)の、実際の設定と、運用で経験したことを紹介します。当サイトは、ConoHa WINGで運用しています。
当サイトの構成(2026年10月7日に確認)
| 項目 | 確認した内容 |
|---|---|
| サーバーのWAF | ConoHa WINGの設定画面で、「利用する」になっている |
| セキュリティプラグイン | SiteGuard WP Plugin(バージョン1.8.9)を有効にしている |
| インストールしているプラグイン | 全部で7個(有効6個・無効1個)。ConoHa WING関連(2個)・問い合わせフォーム(2個)・画像の最適化・SiteGuard。用途の決まったものだけ |
| 無効のまま残っているプラグイン | Akismet(スパムコメント対策)が1個。使わないなら、削除するのが基本 |
| テーマ | Cocoon(親テーマ)とCocoon Child(使用中)の2つだけ |
| 自動バックアップ | ConoHa WINGの機能で、無料(公式では、過去14日分から復元できる) |
プラグインは、入れるほど管理する対象が増えます。当サイトは、用途のはっきりしたものだけを入れる方針です。
ただし、無効のまま残っているAkismetのように、整理できていない部分もあります。これは、チェックリストの「使っていないプラグインが残っていないか」に当てはまる項目で、当サイトの今後の課題です。
記事の保存が403で拒否されたとき
記事や画像を、WordPressに保存・アップロードしたとき、「403 Forbidden」というエラーで、拒否されることがありました。
たとえば、記事の中の「画像のURL」と「内部リンクのURL」の組み合わせが、攻撃のパターンに似ていると、誤って判定され、保存が拒否されたことがあります。また、サイズの大きい画像のアップロードが、拒否されたこともあります。
このような誤検知は、通信の中身を見て判断する、WAFの仕組み上、起こりうるものです。
誤検知への対処の手順
- セキュリティの設定を、まるごとオフにはしない(守りが外れてしまうため)
- 原因になりそうな部分を、1つずつ変えて、保存し直してみる(画像のURLを、相対パスに書き換える、など)
- 画像の場合は、画像を再保存して、ファイルサイズを小さくしてから、アップロードし直す
- それでも解決しないときは、レンタルサーバーの管理画面から、WAFの設定を確認する。ConoHa WINGでは、WAFの「ログ」で、遮断された内容を確認し、そこから「除外」の設定ができる
当サイトでは、1つ目から3つ目の方法で解決し、WAFを止めずに、運用できています。
なお、SiteGuard WP Pluginには、サーバー側のWAF(SiteGuard Server Edition)で誤検知が起きたとき、除外のルールを作る「WAFチューニングサポート」という機能があると、公式の紹介に書かれています。ただし、使えるのは、対応するWAFが導入されている環境に限られます。お使いのサーバーで使えるかは、サーバーの案内を確認してください。
バックアップと復元の備え
被害や、操作ミスに備えて、バックアップは、必ず確認しておきましょう。当サイトは、ConoHa WINGの自動バックアップを使っています。さらに、記事を大きく書き換える前には、元の本文を、自分でも保存しています。
バックアップの取り方は、WordPressのバックアップ方法で、詳しく紹介しています。また、サーバー選びについては、ブログ用レンタルサーバーの選び方で解説しています。
最初に確認したいセキュリティのチェックリスト
すでにWordPressを運営している場合も、次の項目を確認してみましょう。
| 確認する項目 | 確認の方法 |
|---|---|
| ユーザー名が、推測されやすいものになっていないか | 管理画面のユーザー一覧で確認する |
| パスワードが、複雑で、使い回していないか | 他のサービスと同じものを使っていないか見直す |
| 二段階認証を導入しているか | ログイン時に、追加の確認があるか確認する |
| WordPress本体やプラグインが、最新か | 管理画面の更新の通知を確認する |
| 使っていないプラグインが残っていないか | プラグインの一覧で、不要なものを削除する |
| バックアップを取っているか | 自動バックアップの設定を確認する |
レンタルサーバーによっては、ログイン試行の回数を制限する機能や、不正なアクセスを防ぐ機能が備わっていることもあります。契約中のサーバーで、どこまで対応しているかも、確認しておきましょう。
WordPressのセキュリティ対策でよくある質問
セキュリティ対策について、初心者の方が疑問に思いやすい点をまとめました。
セキュリティ用のプラグインは、必ず入れたほうがよいですか?
必須ではありませんが、不正なログインの試みを制限するなど、対策の補助になります。ただし、プラグインだけに頼らず、ログイン情報の管理と更新を、基本として続けましょう。
被害に遭ってしまったら、どうすればよいですか?
慌てず、まずはパスワードを変更し、契約しているレンタルサーバーの窓口に相談しましょう。バックアップがあれば、被害を受ける前の状態に復元できる可能性があります。
セキュリティ対策でよくある失敗例は?
よくある失敗は、次の3つです。
WAFがあれば、セキュリティプラグインは不要ですか?
役割がちがうため、どちらも使うのがおすすめです。WAFは、サイトに届く通信を、入口で止めます。セキュリティプラグインは、ログインの制限など、WordPressの中の守りを担当します。当サイトも、両方を使っています。
保存や、アップロードが「403」で拒否されたら、どうしますか?
WAFによる誤検知の可能性があります。セキュリティの設定をオフにする前に、画像のURLを書き換える、画像を再保存して小さくする、といった方法を、試してみましょう。それでも解決しないときは、サーバーの管理画面で、WAFのログを確認します。
WordPressのセキュリティは、弱いのですか?
WordPress自体が弱いというより、利用者が多いため、攻撃の対象になりやすい、と考えられています。更新を欠かさず、ログイン情報を強化し、不要なプラグインを減らす、といった基本の対策で、リスクを大きく下げられます。
WordPressは、自動で更新されますか?
セキュリティの修正は、自動更新で配られることがあります。IPAの注意喚起でも、WordPress.orgが自動更新による強制更新を有効にしたと説明されています。ただし、環境や設定によっては、自動更新が無効だったり、失敗したりすることがあるため、管理画面で、バージョンを確認しましょう。
使っていないプラグインは、無効にするだけでよいですか?
WordPressの公式ドキュメントでは、使っていないプラグインは削除するよう案内されています。無効にしているだけでも、ファイルは、サーバーに残るためです。当サイトにも、無効のまま残っているプラグインが1つあるため、整理するつもりです。
- 更新の通知を、忙しくて放置してしまう
- 使っていないプラグインを、無効にしただけで削除していない
- パスワードを、他のサービスと使い回している
どれも、少しの手間で防げるものです。
まとめ:基本の対策を積み重ねることが一番の近道
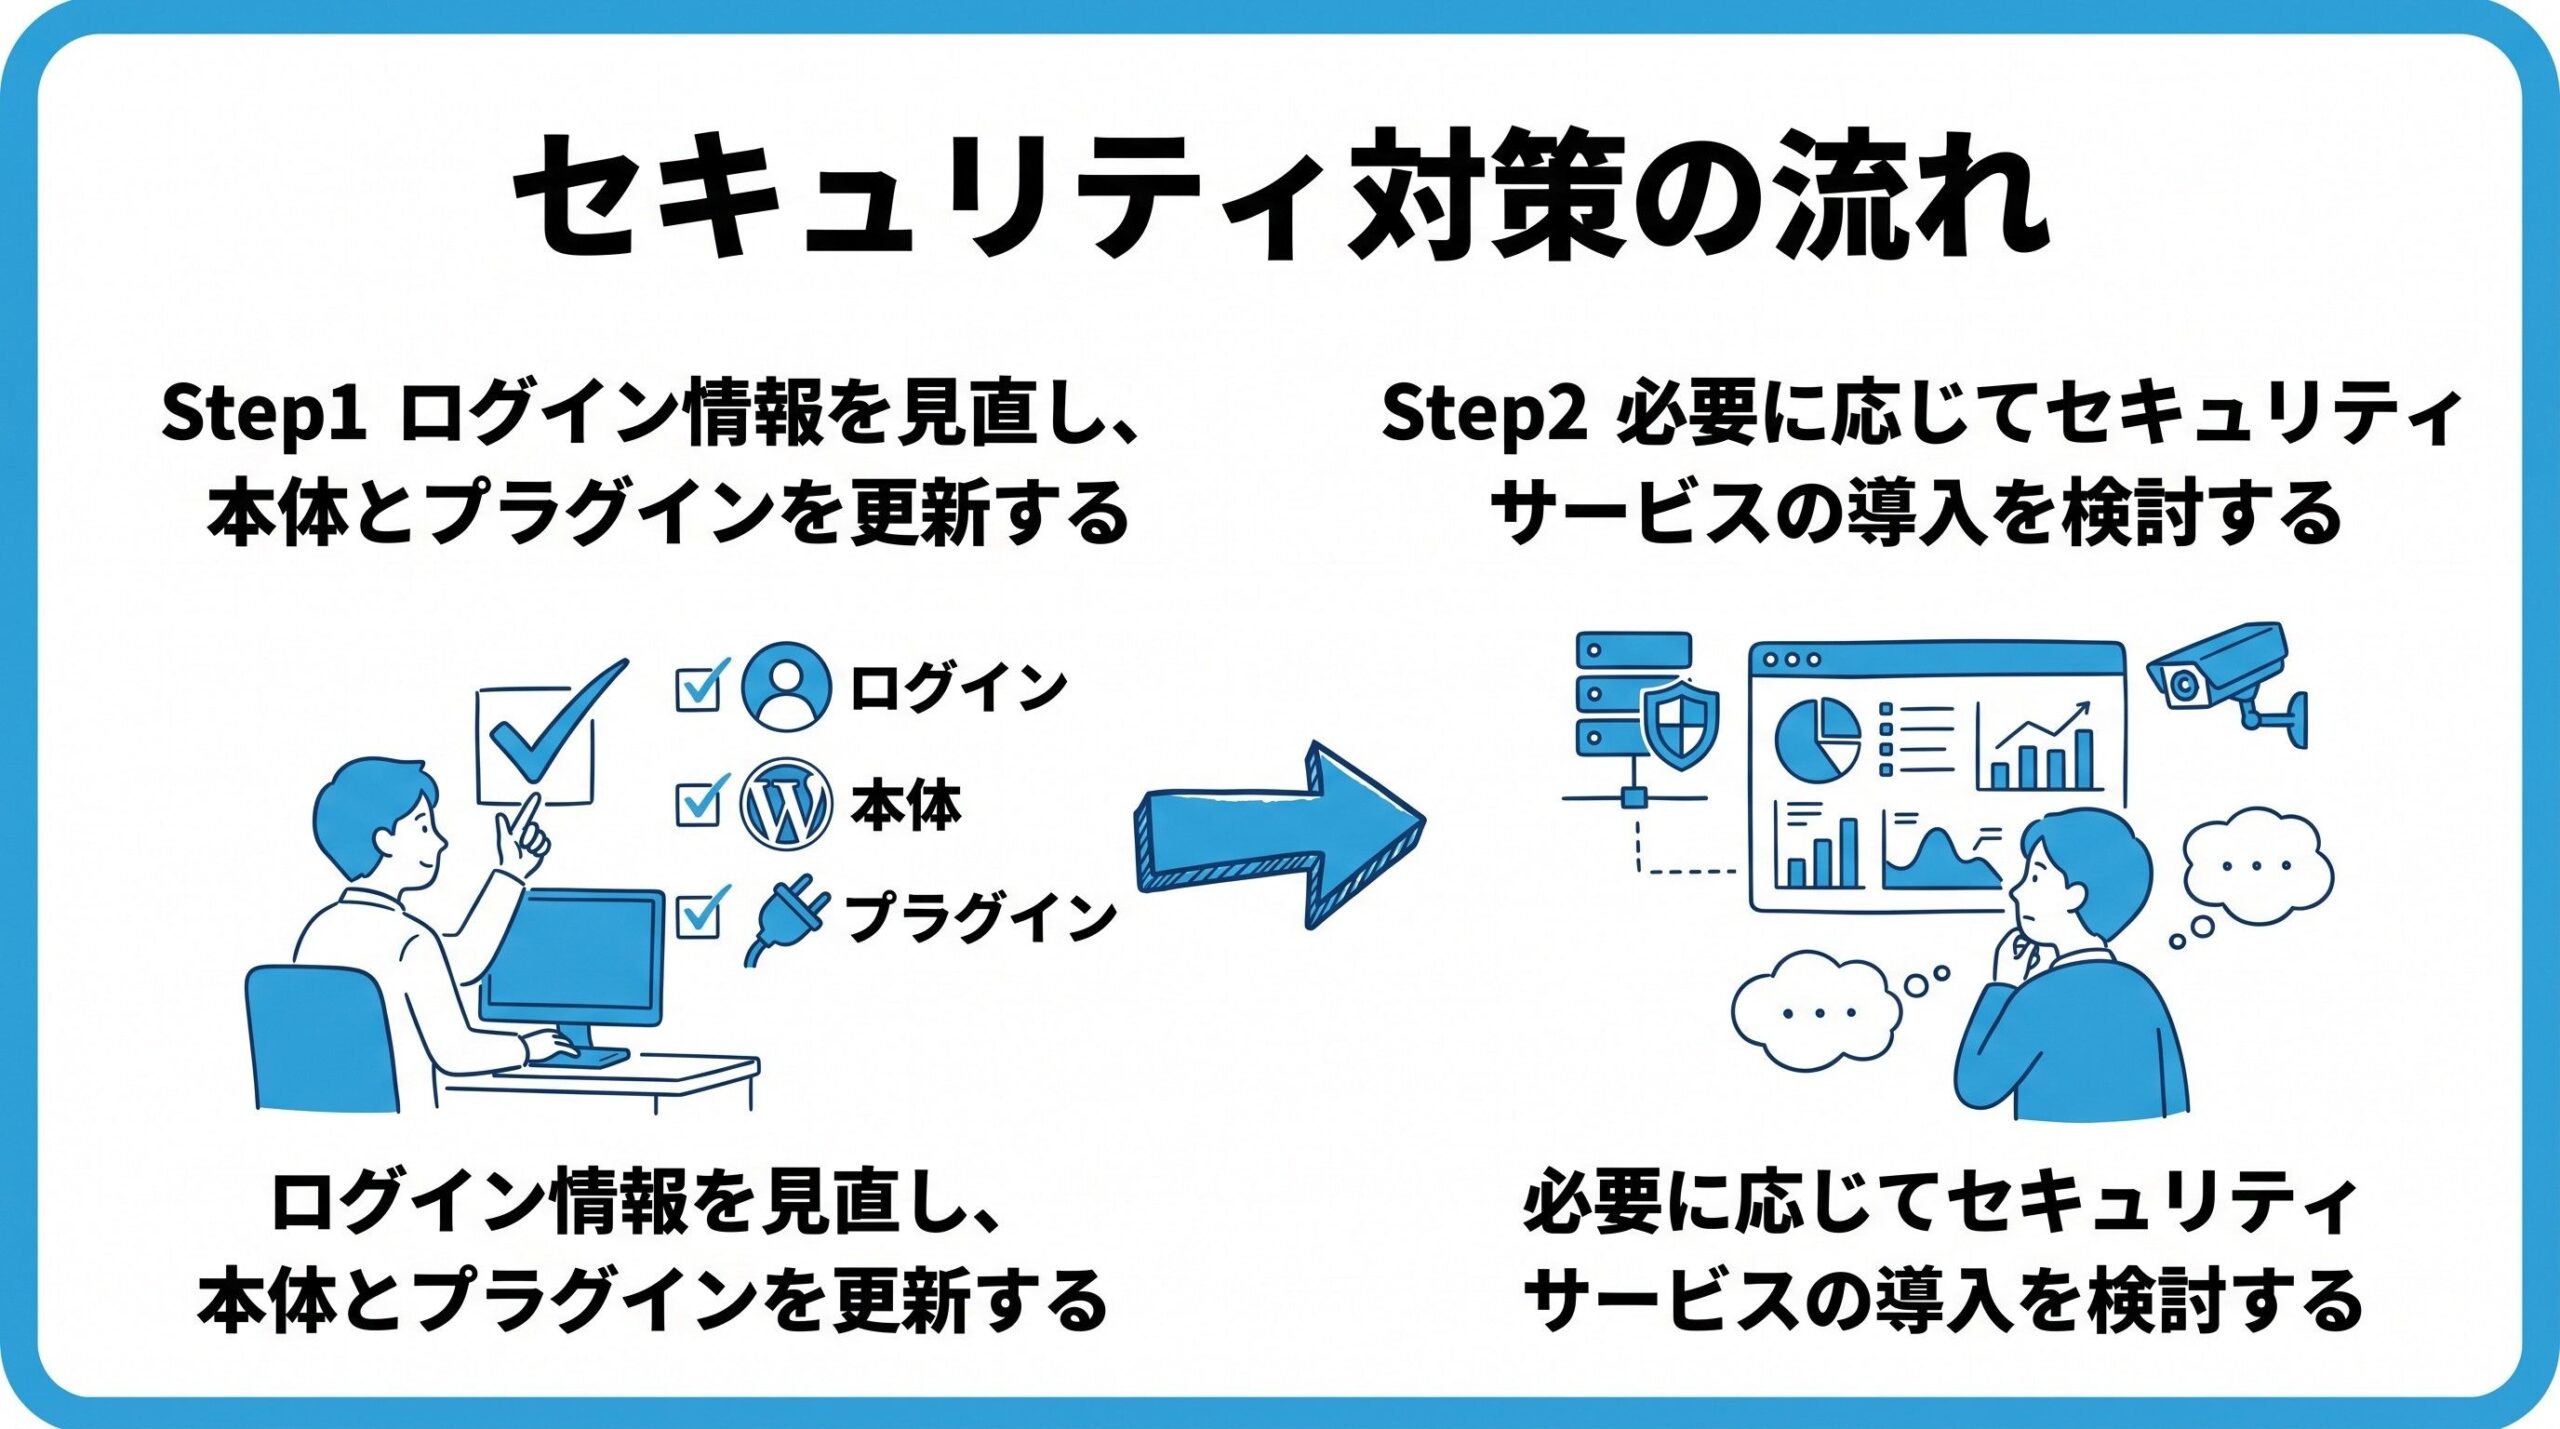
- WordPressは利用者が多く、個人ブログも攻撃の対象になり得る。更新・パスワード・不要なものの削除・バックアップの4つが基本。
- WAFは通信の入口で、セキュリティプラグインはWordPressの中で、それぞれ守る。役割を分けて、重ねて使う。
- 当サイトは、サーバーのWAFとSiteGuard WP Pluginを使用。保存が403で拒否されても、設定を止めず、原因を1つずつ切り分けて対処した。
セキュリティ対策は、一度やって終わりというものではなく、継続的な見直しが必要な取り組みです。
まずは基本の対策を確実に行い、余裕が出てきたら専門サービスの活用も検討してみましょう。
進めるときは、次の順番がおすすめです。
- ログイン情報を見直す
- WordPress本体とプラグインを更新する
- バックアップの設定を確認する
SEOを基礎から順番に学びたい方は、SEO入門の進め方(はじめに)と学習ステップもあわせてご覧ください。
コメント